Das schöne am digitalen Diebstahl ist ja, es fehlt den betroffenen nix. Wenn aber in die Firma analog eingebrochen wird und die Diebe ignorieren offensichtliche Wertgegenstände wie Bildschirme, dann war’s vielleicht ein Datendieb. Woran man einen Griff in die Datenkasse des eigenen Unternehmens bemerken kann, erzählt Wilfried-Erich Kartden von der Spionageabwehr des Innenministeriums von NRW in der aktuellen IT-Sicherheit. Im Wikipedia-Stil trennt er erstmal zwischen Wirtschaftsspionage (staatliche Aktivitäten) und Konkurrenz-/Industriespionage (Spionage durch Unternehmen). Nach einem Exkurs über korrupte Übersetzer, Bauarbeitern mit WLAN-Routern und Keylogger-Funde kommt die Existenzberechtigungsstatistik von Corporate Trust (2007): 35,1 Prozent der deutscheun Unternehmen glauben, sie seien schon Opfer von Wirtschaftsspionage geworden. 64,4 Prozent hätten auch einen finanziellen Schaden zu verzeichnen. Die Schäden reichen von 10.000 bis 1 Millionen und das Wichtigste – die Schadensfälle steigen – laut Umfrage um 10 Prozent pro Jahr. Sagt alles wenig aus, hört sich aber gut an.
Ulfkotte macht sich wichtig
Der Ulfkotte ist mal wieder los und verkauft ein neues Buch. Dazu lehnt er sich gewohnt weit aus dem Fenster, wohl wissend, dass Weissagungen in ein paar Jahren, wenn man sie überprüfen könnte, vergessen sind. (Denkste.) Zumal wenn sie modisch sind:
»Nach Ulfkottes Angaben kursieren bei deutschen Sicherheitsbehörden streng vertrauliche Listen, die soziale Brandherde quer durch Deutschland benennen.
(…)
In den neuen Ländern werden Unruheherde vor allem in Sachsen vermutet.Danach rechnen Staatsschutz und Verfassungsschutz mit der Gefahr sozialer Unruhen vor allem in den Leipziger Stadtteilen Leutzsch und Kleinzschocher und in Dresden-Prohlis und -Pieschen, sowie in Hoyerswerda und Chemnitz-Kaßberg.«
(Welt Online: Terrorismusexperte enthüllt: Bundesregierung rechnet mit sozialen Unruhen)
Leipzig Leutzsch ein Unruheherd? Dieses langweilige Stadtrandviertel? Blödsinn. Der einzige Krawall, der dort zu erwarten ist, ist ganz gewöhnlicher Hooliganismus rund um den mäßig erfolgreichen FC Sachsen. Nein, dort wird die Revolution nicht losbrechen.
Urheberlink
Seitdem die Medienunternehmen DRM abschaffen und das ct-Magazin darüber berichtet hat, sind Wasserzeichen angesagt und eignen sich zum Stopfen der Techniksommerlöcher. Passend dazu haben ein paar Kollegen am Freitag das Spin-off CoSee zum gegründet, das sich mit der Suche nach markierten Inhalten verdingen möchte. Mal sehen, wann es in der Urheberrechtsdebatte der Zeit auftaucht.
Komplexe Krisen
Die NZZ berichtet vom International Workshop on Coping with Crises in Complex Socio-Economic Systems. Die Abstracts der Beiträge gibt es hier, den Rest kann man hoffentlich googeln.
In einem Wort
Unterschätzte Risiken: 20-Jährige
Interessantes Hobby:
»In Halle hat ein 20-Jähriger dutzende Frauen auf dem Fußweg umgeschubst. Die 22- bis 74-Jährigen erlitten meist leichte Verletzungen, wie die Polizei am Dienstag mitteilte.«
(LVZ-Online: 20-Jähriger schubst in Halle dutzende Frauen um)
Jubel für Wolfgang Schäuble
Ein Veranstaltungstipp für unsere Leserinnen und Leser im süddeutschen Raum:
»In Tübingen hat sich ein Kreis von Aktiven getroffen und sich Gedanken darüber gemacht, wie die Verleihung der Ehrendoktorwürde an Wolfgang Schäuble gebührend gewürdigt werden kann.
Der Kreis kam zum Ergebnis eine Aktionsform zu wählen die der Position und dem Amt eines Innenminister würdig ist. Am Freitag, 26. Juni 2009 um 11 Uhr möchten sich doch alle Menschen vor dem Clubhaus (Wilhelmstraße 30) treffen, um anschließend vor dem Bonatzbau in spontanen Jubel für Wolfgang Schäuble auszubrechen. (…)«
(BlogChronik der Kommunikationsguerilla:
Jubel für Wolfgang Schäuble)
Schlager für Uschi
Sehr professionell produziert, könnte glatt in Funk und Fernsehen laufen:
(Oliver Kels, via noch ein Markus)
Das merken wir uns mal
»Allein die Eignung eines Programms zur Verwendung für einen Hackerangriff mache dessen Einsatz noch nicht strafbar, heißt es in dem am Freitag veröffentlichten Beschluss (Az: 2 BvR 2233/07, 1151/08 und 1524/08, Beschluss vom 18. Mai 2009).«
(Heise Online:
Verfassungsbeschwerden gegen Hackerparagraphen unzulässig)
Demonstrieren
Der Bundestag hat Zensursulas Denkzeugmanipulation erwartungsgemäß abgenickt. Wer deswegen wütend ist und sich im Rhein-Main-Gebiet aufhält, der könnte das zum Beispiel morgen (Samstag, 2009-06-20) Mittag in Frankfurt zeigen. Die hessischen Piraten rufen zur Demonstration. Treffpunkt: Paulsplatz ab 11:30.
Wir sind das Netz
134014 Mitzeichner
In einem Wort
Krisenspam
Das Spamgeschäft ist krisenfest – wenn die Spammer ihre Angebote der Nachfrage anpassen. Aktienspam funktioniert gerade nicht so gut, dafür sind Viagra, Uni-Abschlüsse und gefälschte Rolex-Uhren gefragt, meldet die Welt.
Unterschätzte Risiken: Killerspiele
Wer solche Dienstleister beschäftigt (und kein Backup hat), der braucht keine Feinde mehr:
»Er hatte seinen Sohn mit zu einem Firmenkunden genommen. Während der Verurteilte seiner Arbeit nachging, machte sich sein Sohn an einem Kundenrechner zu schaffen und löschte dabei beim Versuch ein Computerspiel zu installieren, versehentlich wichtige Datenbestände.«
(Blog zur IT-Sicherheit: Sind Ihre Daten wirklich sicher?)
SOX – the new security standard
Sock security has been troubling me for a long time. Endless sundays I have spent with the fight against the single sock syndrom. But those days are over. Thanks to a colleague I have discovered sockstar, the revolutionary tool to improve the lower department of your wardrobe-BCM – a simple thing that just does what it should, if you manage to integrate it into your business processes… [end of commercial] http://www.sockstar.de/
Can We Say »Don’t Worry«?
Freeman Dyson, being interviewed about his climate catastrophe skepticism, claims that some professions have trouble shrugging off issues as unimportant. He thinks there be a natural tendency to magnify threats:
»Really, just psychologically, it would be very difficult for them to come out and say, “Don’t worry, there isn’t a problem.” It’s sort of natural, since their whole life depends on it being a problem. I don’t say that they’re dishonest. But I think it’s just a normal human reaction. It’s true of the military also. They always magnify the threat. Not because they are dishonest; they really believe that there is a threat and it is their job to take care of it.«
Obviously, computer security is another candidate. Paranoia is the norm in our subculture, we love to carry a better safe than sorry attitude. To an extent this attitude is justified by experience; there are many case studies of security not being taken seriously, leading to epic fail. Yet, more security technology is not always better. Do we have tools to reasonably say: »Don’t worry,« and justify our recommendation based on facts?
Unterschätzte Risiken: Wahlkämpfe
Der HR berichtet:
»Ein Rollerfahrer ist am Sonntagabend in Giessen durch ein Wahlplakat verletzt worden.
Das 100 mal 50 Zentimeter große Plakat hatte sich wegen starker Windböen aus seiner Halterung gelöst und wurde direkt vor den fahrenden Pizzaboten geweht.«
Sie danken uns die Kreuze nicht.
Heise lacht den BDK aus
Der BDK trollt mit der Forderung nach einer Notrufsäule fürs Internet und die Jungs im Heise–Forum spielen alle begeistert mit. Göttlich. Fast wie damals in de.talk.bizarre.
Mehr Spaß mit SSL (in Firefox 3)
Dieser Tipp ist nicht neu, aber mein Leidensdruck war nicht so groß, dass ich aktiv danach gesucht hätte. Das Verhalten von Firefox bei formal ungültigen SSL-Zertifikaten lässt sich etwas weniger nervig gestalten:
- about:config aufrufen
- browser.xul.error_pages.expert_bad_cert auf true setzen
- browser.ssl_override_behavior auf 2 setzen
(gefunden hier, Erklärung da).
Damit spart man sich ein paar unnötige Mausklicks.
Unterschätzte Risiken: Hackerwettbewerbe
Lehrreiches Scheitern:
»A Webmail service that touts itself as hack-proof and offered $10,000 to anyone who could break into the CEO’s e-mail has lost the challenge.
(…)
The hacking team of Aviv Raff, Lance James and Mike Bailey set up the attack by sending an e-mail to the company’s CEO Darren Berkovitz. When he opened the e-mail, the team exploited an XSS flaw to take control of the account.«(Zero Day: StrongWebmail CEO’s mail account hacked via XSS)
Die 10.000 Dollar hätten sie auch gleich bei einem fähigen Security-Tester anlegen können, dann hätten sie für dasselbe Geld wahrscheinlich mehr über ihre Irrtümer gelernt. Allzu weit kommt man mit diesem Betrag zwar nicht, aber die Tester arbeiten wenigstens bis zum Ende des Geldes weiter, statt mit dem ersten gefundenen Problem den Preis abzuräumen. Damit sinkt auf lange Sicht der Preis pro gefunder Verwundbarkeit, während er bei einer Folge von Hackerwettbewerben vielleicht sogar steigen würde.
Security Experts: LEAVE YOUR PASSWORDS HERE
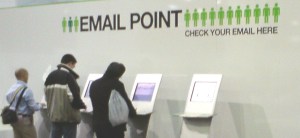
Seen by some cctv-cameras in the backgrounds and a colleague at this year’s Infosecurity Europe in London – „Europe’s No. 1 dedicated security event“. Ah those security nerds just know no fear…
In einem Wort
4 Prozent
Glücksbürokraten finden es besorgniserregend, dass Kinder und Jugendliche in sozialen Netzen die informationelle Selbstbestimmung üben und Muttis Mahnungen dabei gerne ignorieren. Sorglos seien die Selbstbestimmer, man müsse ihnen mehr Angst machensie stärker sensibilisieren. Eine Begründung aber bleiben sie uns schuldig. Die handfesten Probleme durch selbstbestimmt veröffentlichte Daten im Netz halten sich anscheinend sehr in Grenzen:
»Schlechte Erfahrungen mit der Veröffentlichung ihrer Daten hätten die Befragten kaum gemacht, weiß Medienpädagogin Maren Würfel, nur 4 Prozent haben sich laut Umfrage darüber beschwert.«
(Heise Online:
„Besondere Herausforderung“ soziale Netzwerke)
Könnten wir uns dann vielleicht wieder echten Problemen zuwenden?
PS: Isotopp hat einen Artikel über unterschiedliche Schutzziele von Eltern und Kindern ausgegraben.

